Hvad skete der ved datalækket af de 8,8 millioner CPR-numre?
Danmark blev i efteråret 2026 ramt af det mest omfattende sikkerhedsbrud på personoplysninger i landets historie. Uvedkommende fik uautoriseret adgang til oplysninger om cirka 8,8 millioner personer fra Det Centrale Personregister (CPR). Oplysningerne omfatter fulde navne, adresser og CPR-numre på både nulevende, udrejste og afdøde borgere.
Ifølge oplysninger fra DR Nyheder og Digitaliseringsministeriet skete dataindbruddet ved, at gerningsmændene misbrugte en privat dansk virksomheds lovlige integration og søgeadgang til CPR-systemet. Aktiviteten stod på i omkring ti dage i september, før den fredag aften den 2. oktober blev opdaget af en medarbejder i CPR-administrationen, hvorefter adgangen straks blev afbrudt.
Digitaliseringsminister Christina Egelund har betegnet hændelsen som »dybt alvorlig« og understreget, at sikkerhedsforanstaltningerne ikke har været tilstrækkelige. Sagen efterforskes nu intensivt af National enhed for Særlig Kriminalitet (NSK) og er anmeldt til Datatilsynet.
Hvad kan kriminelle reelt bruge et lækket CPR-nummer til?
Mange borgere frygter umiddelbart, at kriminelle nu kan gå direkte i banken og optage store millionlån i deres navn udelukkende med et CPR-nummer. Heldigvis er Danmarks digitale infrastruktur bygget således, at kreditvurderinger, låneaftaler og pengeoverførsler kræver stærk to-faktor autentifikation via MitID.
Den reelle og akutte fare ligger et helt andet sted: i social engineering, telefonbedrageri (voice phishing / vishing) og spoofing. Når en kriminel ringer til dig og kan oplyse dit korrekte CPR-nummer, din nøjagtige adresse og dit fulde navn, fremstår opkaldet skræmmende troværdigt.
Svindlerne bruger denne information som en »troværdighedsløftestang«. De ringer og udgiver sig for at være din banks sikkerhedsafdeling, politiet eller Udbetaling Danmark. For at »bevise« hvem de er, læser de dit CPR-nummer op. Når offeret hører sit eget CPR-nummer, sænkes paraderne – og derefter overtales offeret til at overføre penge til en påstået »sikker konto« eller godkende en handling i MitID-appen.
- Falske bankopkald: Svindleren hævder, at din konto er under angreb, og bekræfter din identitet med dit CPR-nummer.
- Målrettet phishing (spear phishing): Mails og SMS'er indeholdende dine personlige oplysninger, der ser fuldkommen ægte ud.
- Oprettelse af abonnementer og konti: Forsøg på at oprette telefonabonnementer eller bestille varer på faktura hos virksomheder med mangelfuld ID-kontrol.
- Medarbejderbedrageri (CEO fraud): Svindlere kontakter virksomheders bogholderi eller HR med detaljerede personoplysninger for at omdirigere lønudbetalinger.
Hvorfor CPR-nummeret ikke længere kan bruges som kontrolspørgsmål
I årtier har danske virksomheder, kundeservicecentre, forsyningsselskaber og rådgivere brugt CPR-nummeret som et uformelt adgangskode-spørgsmål. Når en kunde ringede ind, bad medarbejderen om kundens CPR-nummer for at »sikre, at de talte med den rette«.
Efter lækket af 8,8 millioner CPR-numre er denne praksis ikke bare forældet – den er direkte farlig. Et CPR-nummer er et identifikationsnummer, ikke en hemmelighed. Enhver kriminel med adgang til de lækkede databaser kan besvare et kontrolspørgsmål om CPR-nummer og adresse fejlfrit.
Hvis din virksomhed fortsat accepterer mundtlig oplysning af CPR-nummer som bevis for identitet, risikerer I at udlevere personfølsomme oplysninger, ændre adgangskoder eller omdirigere betalinger til en svindler.
De officielle anbefalinger fra Sikkerdigital.dk
Digitaliseringsstyrelsen og Sikkerdigital.dk har i forlængelse af datalækket opdateret deres vejledninger til både borgere og erhvervsdrivende. De vigtigste råd er enkle, men afgørende:
- Aktivér Kreditadvarsel på borger.dk: En markering i CPR-registeret, der signalerer til banker og kreditselskaber, at de skal være ekstra opmærksomme ved ansøgninger om lån i dit navn.
- Godkend ALDRIG MitID på andres opfordring: Hverken banken, politiet eller Skat vil nogensinde bede dig godkende en transaktion eller udlevere MitID-koder over telefonen.
- Læg røret på: Hvis du modtager et uventet opkald fra nogen, der påstår at være en autoritet – uanset hvor troværdige de lyder – så læg på med det samme.
- Ring selv tilbage: Find virksomhedens eller myndighedens officielle telefonnummer på deres hjemmeside, og ring selv op for at verificere henvendelsen.
- Hold øje med din digitale post og kontoudtog: Reagér straks, hvis du modtager meddelelser om kredittjek eller kontobevægelser, du ikke genkender.
Hvordan KvikID leverer ægte identitetsbekræftelse med MitID
For at genoprette tilliden i digital og telefonisk kommunikation er der brug for en løsning, der erstatter mundtlige gætterier med uigendrivelig kryptografi. Det er netop her, KvikID kommer ind.
KvikID er KvikSigns modul til øjeblikkelig digital identitetsbekræftelse. I stedet for at stille usikre kontrolspørgsmål, indtaster virksomheden simpelthen personens CPR-nummer i KvikID-platformen.
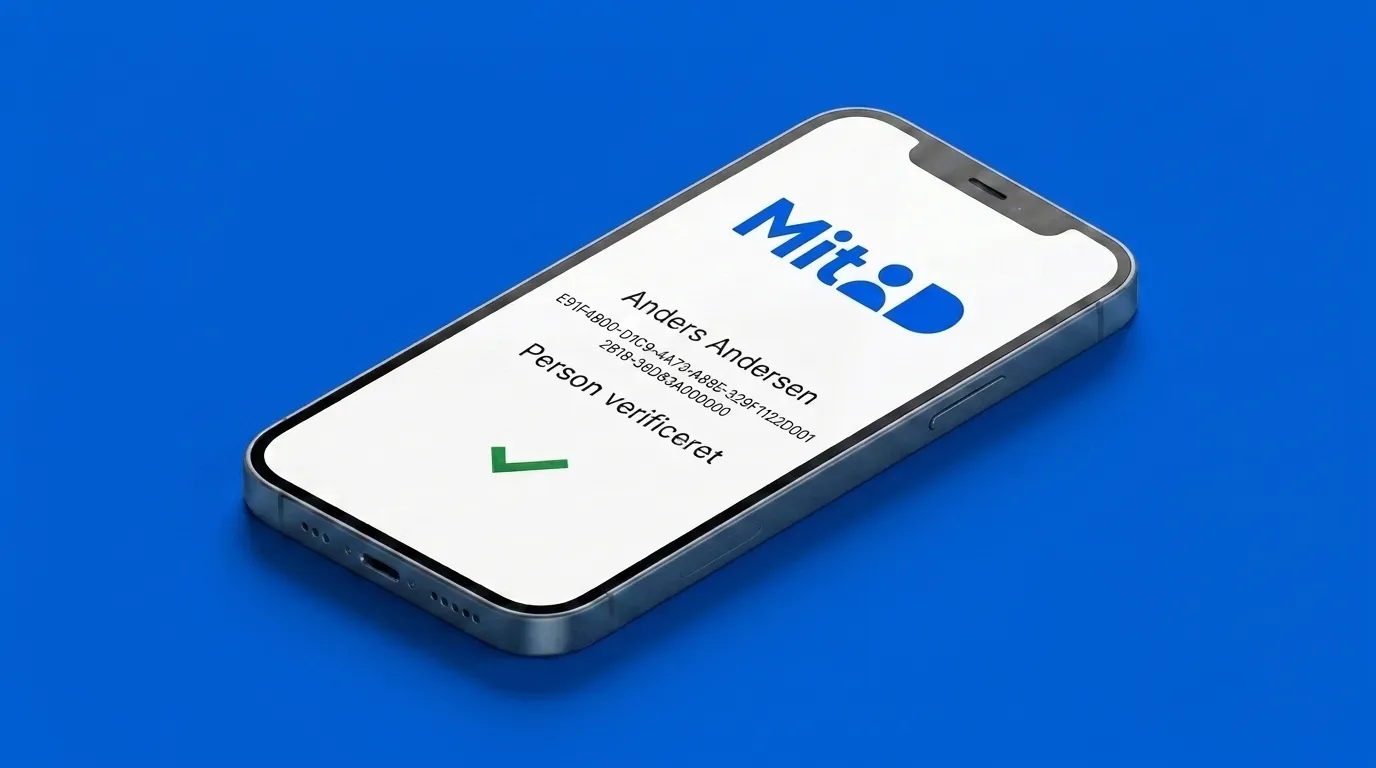
Personen modtager straks en officiel notifikation direkte i sin MitID-app på telefonen, swiper for at godkende, og identiteten er bekræftet. Hverken kunden eller medarbejderen behøver at udveksle CPR-numre over telefonen eller klikke på usikre links – KvikID håndterer verifikationen direkte i modpartens autentiske MitID-app og viser resultatet i realtid.
Sådan fungerer to-vejs verifikation i praksis
KvikID er designet til at glide gnidningsfrit ind i eksisterende arbejdsgange, uanset om du sidder i kundeservice, arbejder som advokat, ejendomsmægler eller bogholder:
- 1. Firmaet indtaster CPR-nummeret: Medarbejderen taster personens CPR-nummer direkte i KvikID-kontrolpanelet.
- 2. Direkte notifikation i MitID: Personen modtager omgående en officiel notifikation og anmodning direkte i sin MitID-app på mobilen.
- 3. Swipe og godkend: Personen åbner MitID-appen og swiper for at godkende anmodningen.
- 4. Øjeblikkelig bekræftelse: Medarbejderens skærm opdateres i samme sekund med grønt flueben og personens fulde juridiske navn.
- 5. Fuld dokumentation for compliance: Hændelsen logges revisionssikkert, hvilket opfylder kravene til hvidvask (AML), GDPR og KYC uden at gemme eller eksponere personfølsomme oplysninger.
Tjekliste: Det skal du gøre, hvis du mistænker misbrug
Hvis du har mistanke om, at dine oplysninger allerede bliver misbrugt, eller du er kommet til at godkende noget mistænkeligt i MitID, skal du handle med det samme:
- Spær dit MitID straks: Gør det via MitID.dk eller ring til MitID Support på tlf. 33 98 00 10.
- Kontakt din bank med det samme: Få spærret dine betalingskort og netbankadgang for at forhindre overførsler.
- Tilmeld Kreditadvarsel: Log på borger.dk og aktivér kreditadvarsel, så der ikke kan oprettes nye lån i dit navn.
- Anmeld det til Politiet: Opret en anmeldelse om identitetstyveri på politi.dk.
- Kontakt Cyberhotline for digital sikkerhed: Få gratis rådgivning på tlf. 33 37 00 37 hos Sikkerdigital.dk.